Às 14h de uma sexta-feira de feriado prolongado, com 180 hóspedes na recepção, a perda de sincronia do sistema de gestão hoteleira com a nuvem paralisa o faturamento e gera filas imediatas no balcão.
- Sistemas de gestão hoteleira (PMS) em nuvem exigem latência estável abaixo de 45 ms e jitter inferior a 5 ms para evitar timeouts de transação no balcão.
- Isolar o tráfego administrativo em uma VLAN dedicada com priorização DSCP 46 (Expedited Forwarding) impede que downloads de hóspedes saturem as requisições do PMS.
- Um link dedicado simétrico com garantia integral de banda (CIR 1:1) elimina os descartes de pacotes de upload frequentes em planos de banda larga assimétrica.
- Operações hoteleiras a partir de 80 quartos exigem contingência ativa com caminhos físicos independentes para manter a comunicação ininterrupta com canais de venda externos.
O gargalo de camada 3 no PMS em nuvem
A migração dos sistemas locais de gerenciamento de propriedades (PMS, a sigla em inglês para Property Management System) para arquiteturas SaaS centralizadas transferiu o ponto crítico da operação hoteleira para a borda da rede. Quando o software roda em instâncias remotas, cada ação de check-in, leitura de cartão de consumo, emissão de chave magnética e liquidação fiscal no PDV gera chamadas de API constantes e síncronas.
O problema clássico do setor de hospitalidade surge quando o tráfego corporativo divide o mesmo circuito IP com centenas de dispositivos de hóspedes. Em conexões convencionais de banda larga de varejo, a taxa de entrega varia conforme o consumo do bairro, e a proporção de download e upload é assimétrica (frequentemente 10:1). Quando os hóspedes iniciam transmissões de vídeo 4K ou sincronizam fotos na nuvem, o canal de upstream satura. O resultado é a perda de pacotes e o aumento súbito de latência (bufferbloat), gerando timeouts de conexão entre o navegador da recepção e a nuvem do PMS.
Para assegurar que transações financeiras e consultas de banco de dados não sofram descarte, a infraestrutura da recepção precisa ser ancorada em um link dedicado corporativo. Esse modelo entrega garantia de banda total (CIR 1:1, ou Taxa de Informação Comprometida), simetria entre envio e recebimento de dados e caminhos diretos para os principais pontos de troca de tráfego da internet (PTT/IX.br), sustentando a latência em patamares previsíveis.
Segregação lógica e engenharia de tráfego: QoS e VLANs
Dimensionar a quantidade bruta de megabits por segundo é apenas metade da solução. Para saber o volume total necessário para a sua planta, consulte nosso guia sobre a calculadora de link dedicado para hotéis: quanto de internet um hotel precisa por perfil de hóspede. Contudo, sem isolamento lógico rigoroso no switch core e nos pontos de distribuição, o tráfego do PMS competirá diretamente com a navegação dos quartos.
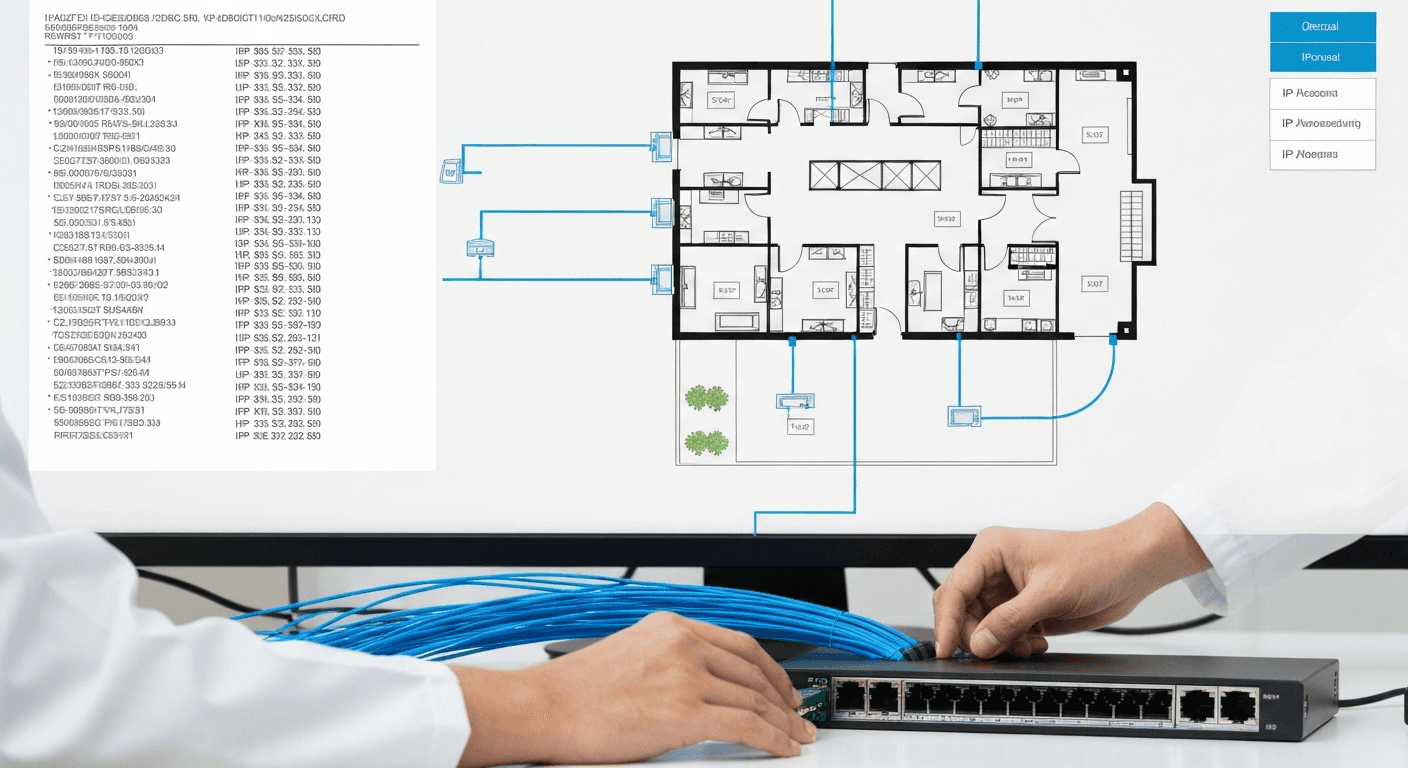
A arquitetura de rede interna deve estabelecer divisão rígida por VLANs (redes locais virtuais, que separam o tráfego de dados no mesmo switch físico):
- VLAN Administrativa / PMS: restrita aos terminais de atendimento, servidores locais e leitoras de cartão, com endereçamento IP fixo e regras de firewall que bloqueiam acesso a partir da rede de hóspedes.
- VLAN de Automação e CFTV: reservada para câmeras IP, controles de acesso e controladores Prediais (BMS), evitando interferência nas aplicações comerciais.
- VLAN de Hóspedes (Guest): isolada com client isolation ativado no controlador wireless, impedindo varredura de portas entre dispositivos conectados.
Na camada de roteamento, a aplicação de QoS (Qualidade de Serviço) deve marcar os pacotes do PMS com DSCP 46 (Expedited Forwarding), garantindo prioridade estrita de fila sobre qualquer outra requisição. Para empreendimentos que modernizam sua infraestrutura de cabos de par trançado para redes passivas de fibra, como detalhamos no artigo sobre hotel fibra: migração do cabo metálico para POL e FTTR, a criação dessas redes virtuais e o controle de banda por porta tornam-se nativos e imunes a ruídos eletromagnéticos.
Sincronização com OTAs e impacto financeiro das perdas de pacotes
O PMS não opera isolado: ele atua como o núcleo que alimenta o gestor de canais (Channel Manager), responsável por atualizar em tempo real o inventário de apartamentos em plataformas como Booking.com, Expedia e no próprio motor de reservas do hotel. Uma oscilação de rede que interrompa essa troca de mensagens por 10 minutos durante picos de vendas pode resultar em overbooking ou bloqueio de tarifas promocionais.
Em operações hoteleiras, a perda de conexão com o PMS não gera apenas fila na recepção: interrompe a emissão fiscal de NFS-e, congela a sincronização de inventário com as OTAs e provoca overbooking em questão de minutos.
A integridade das conexões HTTP REST e WebSockets utilizadas pelos sistemas modernos de hospitalidade depende de jitter próximo a zero. Em cenários com jitter acima de 15 ms, as sessões de autenticação TLS costumam expirar, exigindo que o operador do balcão refaça login no sistema no meio do preenchimento cadastral de um hóspede.
Topologia de alta disponibilidade e tolerância a falhas
Uma infraestrutura hoteleira não pode operar com ponto único de falha (SPOF) no circuito de entrada. Incidentes físicos em vias públicas, como abalroamento de postes ou rompimento de cabos aéreos por caminhões, ocorrem sem aviso prévio. A mitigação desse risco exige uma abordagem de redundância física real com entradas subterrâneas distintas e duas operadoras independentes.
Em instalações de grande porte ou resorts com mais de 150 unidades habitacionais, a comutação manual de links é inviável pela demora no restabelecimento do serviço. A estratégia recomendada consiste na adoção de um Sistema Autônomo com bloco IP próprio, conforme exploramos no post sobre redundância de link com roteamento BGP próprio: autonomia e failover para operações críticas. Com BGP ativo na borda, a transição entre a rota principal e a secundária ocorre de forma transparente em milissegundos, sem derrubar as sessões ativas do PMS ou das máquinas de cartão integradas.
Perguntas frequentes
Qual é a latência máxima tolerada para o PMS em nuvem operar sem travar?
A latência de ida e volta (RTT) ideal deve ficar abaixo de 45 ms para o data center da aplicação, com variação de jitter inferior a 5 ms e perda de pacotes abaixo de 0,1%.
Quanto de banda de internet reservar com exclusividade para o PMS do hotel?
Recomenda-se uma reserva fixa mínima de 2 Mbps simétricos por estação de trabalho da recepção e retaguarda, alocada via fila prioritária de QoS para não disputar banda com hóspedes.
Qual a diferença entre failover comum e contingência com BGP para hotéis?
O failover comum troca a rota no firewall após detectar a queda, mas derruba sessões abertas e muda o IP público, enquanto o roteamento BGP mantém as sessões ativas e usa o mesmo bloco IP sem interromper o sistema.
O que causa travamentos no PMS durante os horários de pico de check-in?
O principal fator é o esgotamento da banda de upstream provocado por sincronizações de dados de hóspedes em redes sem segregação por VLAN, gerando fila excessiva e descarte de pacotes nas requisições da recepção.
A Lepitel Telecom projeta e implementa redes ópticas corporativas com link dedicado simétrico e contingência física sob medida para manter os sistemas de gestão hoteleira em operação contínua. Entre em contato com nossos especialistas para diagnosticar a arquitetura de dados da sua unidade hoteleira.